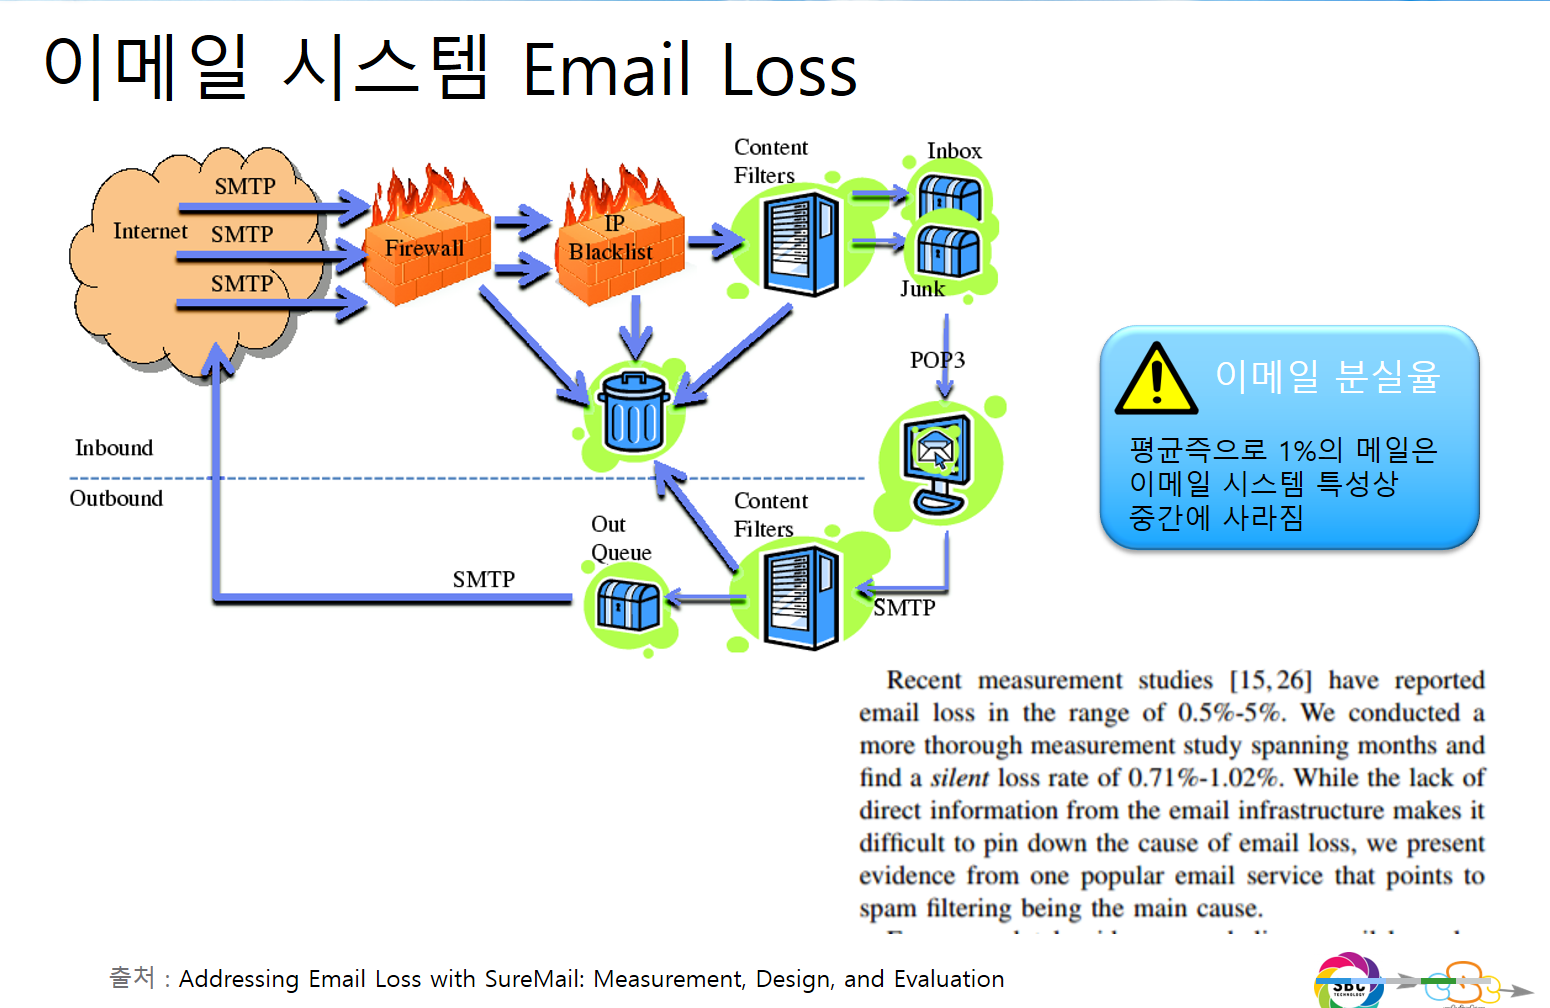
이메일은 다양한 SNS가 개발되고 많이 사용해도 매년 10% 증가하는 가장 중요하고 기본적인 커뮤니케이션 수단입니다. 이메일에는 회사의 중요정보가 들어있고, 개인의 역사가 들어있기 때문에 소중히 사용하고 아카이빙(보존)해야 하는 중요한 자료입니다. 예전에는 PST 파일로 개개인이 보관했지만, 이제는 클라우드라는 거대한 공간에 안전하고 보관하고 필요할 때 검색해서 바로 이용해야 합니다.
1. 수신인 지정
- 받는사람 : 이메일 수취인(개인이나 복수의 사람, 그룹 가능)
- 참조 : 이메일의 내용을 알아야 하는 사람
- 숨은참조 : 이메일의 내용을 알아야 하는 사람중에 받는사람이 알지 않았으면 하는 사람
이메일도 하나의 문서이고 이 문서를 누구에게 보내는 건지 받는사람 리스트에 넣어야 합니다. 그리고 메일 본문에도 맨 앞에 누구에게 보내는 건지 밝혀야 합니다. 참조인은 이메일을 받는 사람이 아니고 알아야 하는 사람을 넣어야하죠. 업무에 관련없는 사람까지 넣는 것은 예절에 벗어나는 행동입니다. 숨은참조에 있는 사람은 받는사람이나 참조인이 볼 수 없습니다. 필요한 경우만 잘 사용해야 합니다.
2. 회신하기
메일을 받으면 간단하게라도 회신을 합니다. 만약에 자신이 받는사람이라서 회신을 할 경우에 참조인이 있으면 '전체회신'을 눌러야 합니다. 그렇지 않으면 보낸사람에게만 가기 때문에 참조인이나 다른 받는사람에게는 메일 회신이 가지 않아 업무에 혼선이 생깁니다. 지메일에는 세팅에서 지정해 줄 수 있습니다.
3. 대화는 채팅으로
받은 사람과 참조자가 많을 경우에는 중요내용이 아닌 단순한 내용 및 대화는 개별적으로 채팅으로 해야 합니다. 전헤회신으로 질문하고 답변하면 나중에는 메일 내용을 찾을수가 없어집니다. 채팅을 hangout으로 하면 나중에 대화내용을 검색할 수 있습니다. 내가 카톡으로 보냈나? 문자로 보냈었나? 혼란스러워할 필요가 없어집니다.
4. 답변하기
회신이 필요없는 메일에 대해서도 수신확인차 '잘 받았습니다', '알겠습니다' 라고 메일을 보내야합니다.
말로 다른 사람에게 이야기하는 것보다 더 힘든것은 글로 전달하는 것입니다. 사회생활이나 학교생활에서 불필요한 오해는 없앨 수 있도록 이메일 사용에 신중을 기해야 하겠습니다.
2017년 2월 22일 수요일
2017년 2월 1일 수요일
2017년 1월 1일 일요일
어떤 한 가지만 고수하면 혁신은 일어나지 않습니다. - 석진영교수
석지영교수는 2006년 한국계 최초로 하버드 법대 교수로 임용되었고, 2010년에는 하버드 법대 종신 교수로 선출됐었는데 아이아 여성으로는 처음이었고, 나이도 40살이 되지 않았을때입니다.
몇년전에 인터뷰한 내용에서 혁신에 대한 좋은 Insight 내용이 있어서 소개해드립니다.
출처 : https://www.youtube.com/watch?v=t3wei2GKhfg
몇년전에 인터뷰한 내용에서 혁신에 대한 좋은 Insight 내용이 있어서 소개해드립니다.
2016년 12월 27일 화요일
[뉴스] ‘철통 보안’ 이메일 서비스로 옮겨라
안전한 이메일 서비스 업체를 찾아라.
야후의 이메일 해킹 사건이 연달아 폭로되면서 보안이 철저한 암호화된 이메일 업체를 찾는 수요가 크게 늘고 있다고 미국 IT 전문매체 벤처비트가 23일 전했다.
특히 독일 연방 정보보안국이 야후가 이용자 정보 보호를 위한 ‘적절한 암호화 기술’을 채택하지 않았다며 야후 이메일 사용을 중단할 것을 촉구한 이후 독일 이용객들이 스위스의 암호화 이메일 업체인 프로톤메일로 몰리고 있다고 한다. 프로톤메일의 앤디 옌 공동창업자는 벤처비트와의 인터뷰에서 “야후 사태 이후 새 이용자가 두 배로 늘어났다”고 말했다. 이로 인해 독일은 프로톤메일의 두 번째 큰 시장이 됐다.
야후는 지난 2013년 8월 10억명 이상의 이용자 계정이 도난당했다고 15일 발표했다.
2013년 유럽원자핵공동연구소(CERN) 출신 엘리트들이 스위스에서 창업한 프로톤메일은 모든 데이터가 회사의 서버로 도착하기 전 암호화 되는 고객 중심 암호화 기술을 사용하는 게 특징이다
2016년 12월 20일 화요일
2016년 8월 30일 화요일
"인터파크 해킹 발단은 특정 직원 겨냥한 '작살형 피싱'"
미래부·방통위 조사결과 발표…1개 PC 감염되자 속수무책으로 당해
(서울=연합뉴스) 김태균 기자 = 올해 5월 1천만명이 넘는 고객 개인정보가 유출된 인터파크 해킹 사태의 시작은 특정 내부 직원을 겨냥한 '스피어피싱'(작살형 피싱)이었던 것으로 나타났다.
미래창조과학부와 방송통신위원회는 31일 이런 내용의 '민·관 합동조사단'의 조사결과를 발표했다.
조사결과 해커는 최초 스피어피싱 기법으로 인터파크의 직원 PC에 악성 코드를 심는 데 성공한 것으로 확인됐다.
스피어피싱이란 특정 개인이나 기관의 약점을 교묘하게 겨냥해 작살(스피어)을 던지듯 하는 해킹 공격을 뜻한다.
직원의 정보를 미리 염탐하고 당사자가 믿을 수 있도록 지인·거래처를 사칭하는 이메일을 보내 악성 코드 파일을 열게 하는 수법이 대표적 사례다.
이렇게 심어진 악성 코드는 인터파크 사내의 다수 전산 단말기에 퍼져 내부 정보를 수집했다.
이어 해커는 고객 개인정보의 저장고인 데이터베이스(DB) 서버를 관리하는 '개인정보 취급자 PC'의 제어권까지 탈취해 서버 내의 개인정보를 빼돌렸다고 미래부·방통위는 설명했다.
이번 조사결과는 경찰청 사이버안전국과 정부 합동조사팀이 지난달 말 발표한 수사 결과와도 일맥상통한다.
경찰은 해커가 인터파크의 한 직원에 관한 사전 정보를 대거 수집하고서 이 직원의 동생을 사칭한 악성 코드 이메일을 보내 특정 PC를 감염시켜 회사 내부망에 침입했다고 밝힌 바 있다. 경찰은 해킹의 가해자가 북한 정찰총국 소속 해커들로 강하게 의심된다고 발표했다.
이번 사건으로 아이디·암호화된 비밀번호·휴대전화 번호·주소 등이 유출된 현 인터파크 일반 회원은 모두 1천94만여명으로 조사됐다고 미래부·방통위는 전했다.
또 휴면 회원 1천152만여명도 아이디와 암호화된 비밀번호가 유출된 것으로 나타났다.
2016년 6월 7일 화요일
이제는 이메일 아카이빙을 법적으로 강제해야 합니다.
아래 기사와 같은 이유로 중요기관에 대한 이메일 아카이빙은 법적으로 준수되어야 합니다.
http://media.daum.net/society/others/newsview?newsid=20160607222336838
피드 구독하기:
글 (Atom)